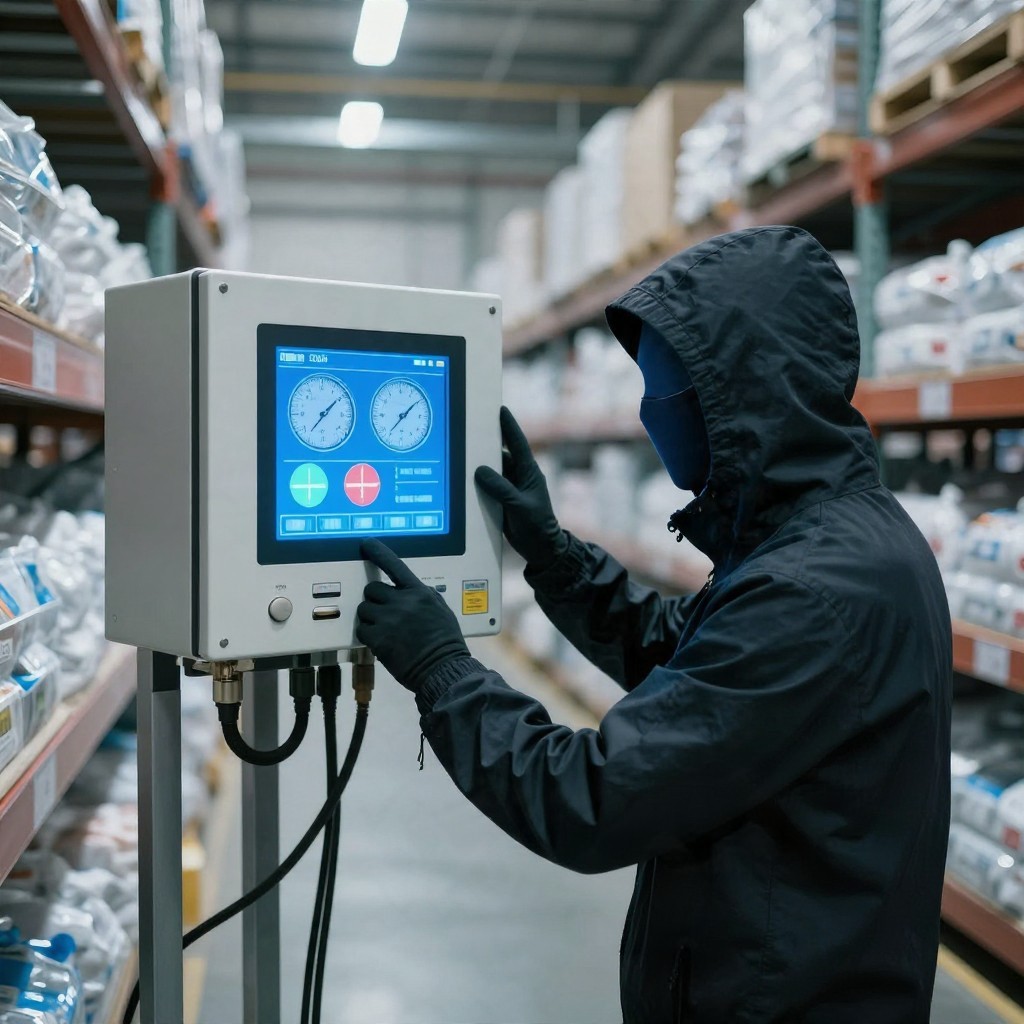
EUA alertam para riscos em controladores de refrigeração industrial após incidentes na Europa
Uma invasão digital não precisa paralisar a rede de uma empresa para causar prejuízos. Em sistemas de refrigeração conectados, o acesso indevido a um controlador pode bastar para modificar a temperatura de uma câmara fria, prolongar o degelo ou dificultar que a equipe perceba uma mudança no funcionamento. As consequências podem atingir mercadorias, instalações e a continuidade das operações.
Esse cenário motivou um alerta divulgado por autoridades dos Estados Unidos em 5 de novembro. CISA e FBI chamaram a atenção para a segurança de controladores de refrigeração industrial, após uma série de ocorrências na Europa envolvendo equipamentos usados em estabelecimentos comerciais. A preocupação abrange dispositivos de diferentes fabricantes e modelos, especialmente quando interfaces de administração ficam expostas, o acesso é mal protegido ou os sistemas permanecem desatualizados.
Os incidentes europeus reacenderam o debate sobre a segurança de tecnologias operacionais, conhecidas como OT. São equipamentos e sistemas que monitoram ou controlam processos físicos: recebem dados de sensores, acionam compressores e ventiladores e regulam ciclos de degelo para manter produtos dentro de determinadas faixas térmicas. Ao contrário de computadores convencionais, muitos desses dispositivos são projetados para operar continuamente por longos períodos.
Relatos sobre manipulações em equipamentos de refrigeração de supermercados franceses já haviam apontado possíveis efeitos sobre as operações das lojas. As informações mais recentes ampliam a preocupação para outros ambientes que dependem de temperatura controlada, como frigoríficos, hospitais, laboratórios, centros de distribuição e instalações farmacêuticas.
Também vieram a público informações sobre a investigação de problemas em freezers de lojas situadas em bases militares norte-americanas. A semelhança entre ocorrências, porém, não comprova que os episódios tenham sido causados pelos mesmos agentes ou façam parte de uma ação coordenada. A autoria e a dimensão dos casos precisam ser estabelecidas pelas investigações conduzidas pelas organizações envolvidas e pelas autoridades competentes.
Um dos riscos está na forma como esses sistemas são mantidos. Empresas de assistência técnica podem precisar acessar equipamentos remotamente para diagnosticar falhas ou ajustar parâmetros. Esse acesso facilita o trabalho, mas se torna uma porta de entrada quando há senhas fracas ou compartilhadas, permissões excessivas, painéis administrativos disponíveis na Internet ou falta de separação entre a rede industrial e os sistemas corporativos.
Além disso, os controladores nem sempre recebem a mesma atenção dedicada a servidores e computadores. Alguns ficam fora do inventário de ativos acompanhado pela equipe de segurança, embora estejam conectados à rede e possam interferir diretamente em processos físicos. Sem visibilidade sobre quais equipamentos existem, onde estão e quem pode acessá-los, fica mais difícil corrigir falhas e identificar comportamentos anormais.
Os efeitos de uma alteração maliciosa podem variar conforme o local e o tempo de resposta. Uma mudança de temperatura pode deteriorar alimentos, comprometer medicamentos ou amostras laboratoriais e gerar perdas financeiras. Em outros casos, o problema pode provocar interrupções, exigir descarte de produtos ou levar à inspeção de equipamentos. Por isso, segurança digital e monitoramento operacional precisam ser tratados em conjunto.
Organizações brasileiras que utilizam refrigeração conectada podem começar pela identificação de todos os controladores, sensores e sistemas de supervisão em suas instalações. O inventário deve registrar modelos, versões, conexões de rede, responsáveis pela manutenção e formas de acesso remoto. Essa etapa ajuda a localizar equipamentos desconhecidos ou configurações antigas que permaneceram ativas após mudanças na operação.
O acesso remoto deve ser limitado ao necessário e habilitado apenas por canais protegidos. Contas individuais são preferíveis a credenciais compartilhadas, e a autenticação multifator deve ser adotada sempre que estiver disponível. Também é recomendável restringir as conexões a dispositivos e endereços autorizados, revisar regularmente as permissões de fornecedores e desativar contas que não sejam mais utilizadas.
Outra medida importante é separar as redes de tecnologia operacional das redes administrativas. A segmentação reduz a possibilidade de que um incidente em um computador corporativo alcance diretamente os controladores de refrigeração. As regras de comunicação entre ambientes devem permitir apenas o tráfego indispensável, e qualquer exceção precisa ser documentada e revisada.
Atualizações e configurações seguras também fazem parte da prevenção. Antes de aplicar mudanças em equipamentos que não podem parar, a empresa deve avaliar a compatibilidade, planejar uma janela de manutenção e manter uma alternativa para restaurar a operação. Quando não for possível atualizar um dispositivo, controles compensatórios – como restringir o acesso à rede e bloquear serviços desnecessários – podem reduzir a exposição.
A proteção não depende apenas de ferramentas digitais. Alarmes de temperatura, registros de operação e verificações físicas ajudam a detectar alterações que poderiam passar despercebidas em uma tela de supervisão. Equipes responsáveis pela segurança, manutenção e qualidade precisam saber quem acionar diante de uma anomalia e como manter os produtos em condições seguras durante uma interrupção.
O alerta norte-americano reforça que equipamentos industriais conectados também fazem parte da superfície de ataque de uma organização. Tratar a refrigeração como infraestrutura crítica, conhecer os dispositivos instalados e controlar cuidadosamente o acesso remoto pode reduzir o risco de que uma falha cibernética se transforme em perda de produtos, danos às instalações ou interrupção de serviços essenciais.