Categoria: Treinamento & Preparação
-
Falha crítica no wordpress já é explorada em ataques ativos, alerta patchstack
Falha crítica no WordPress passa de tentativas de exploração a ataques ativos A vulnerabilidade CVE-2026-87902, que afeta determinadas instalações do WordPress, começou a ser explorada poucas horas depois de sua divulgação pública. O alerta é da empresa de segurança Patchstack, que identificou uma escalada das tentativas iniciais de reconhecimento para comprometimentos ativos. Com pontuação CVSS…
-
Segurança da urna eletrônica brasileira: como funcionam a contagem dos votos e a auditoria
Segurança na urna eletrônica brasileira: como os votos são contados, quais são os riscos e como funciona a auditoria A urna eletrônica precisa cumprir duas exigências essenciais: registrar e contabilizar corretamente cada voto e, ao mesmo tempo, proteger o sigilo do eleitor. Para isso, o processo eleitoral combina equipamentos e programas específicos, assinaturas digitais, lacração,…
-
Sophos workspace protection: como o navegador reforça a segurança corporativa
Sophos Workspace Protection: quando o navegador vira uma camada de segurança corporativa O trabalho híbrido mudou o lugar onde os riscos digitais aparecem. Aplicações em nuvem, sistemas internos, e-mail e ferramentas de inteligência artificial são usados em casa, no escritório, em viagens e até em equipamentos pessoais. Nesse cenário, proteger apenas a rede da empresa…
-
Atualizações do windows quebram o histórico de arquivos e ameaçam backups recentes
Atualizações do Windows quebram o Histórico de Arquivos e expõem risco de backups desatualizados As atualizações de segurança de setembro de 2026 podem impedir que o Histórico de Arquivos do Windows crie novos pontos de recuperação ou atualize cópias já existentes. Embora o recurso continue configurado e o dispositivo de destino permaneça conectado, os dados…
-
Ghostcode contorna Mfa da microsoft para assumir contas em poucos segundos
GhostCode usa fluxo legítimo da Microsoft para contornar MFA e assumir contas em poucos segundos Uma campanha de phishing batizada de GhostCode está explorando um recurso legítimo de autenticação da Microsoft para obter acesso a ambientes Microsoft 365 mesmo quando as contas estão protegidas por autenticação multifator, o MFA. Em vez de capturar diretamente a…
-
Cve-2026-91843: falha crítica na check point permite execução remota como root
CVE-2026-91843: falha crítica na Check Point pode permitir execução remota como root Uma vulnerabilidade crítica identificada em servidores Check Point Security Management e Log Server pode permitir que um invasor remoto, sem autenticação, execute código arbitrário com privilégios de root. Catalogada como CVE-2026-91843, a falha recebeu pontuação 9,8 no CVSS, o que indica risco máximo…
-
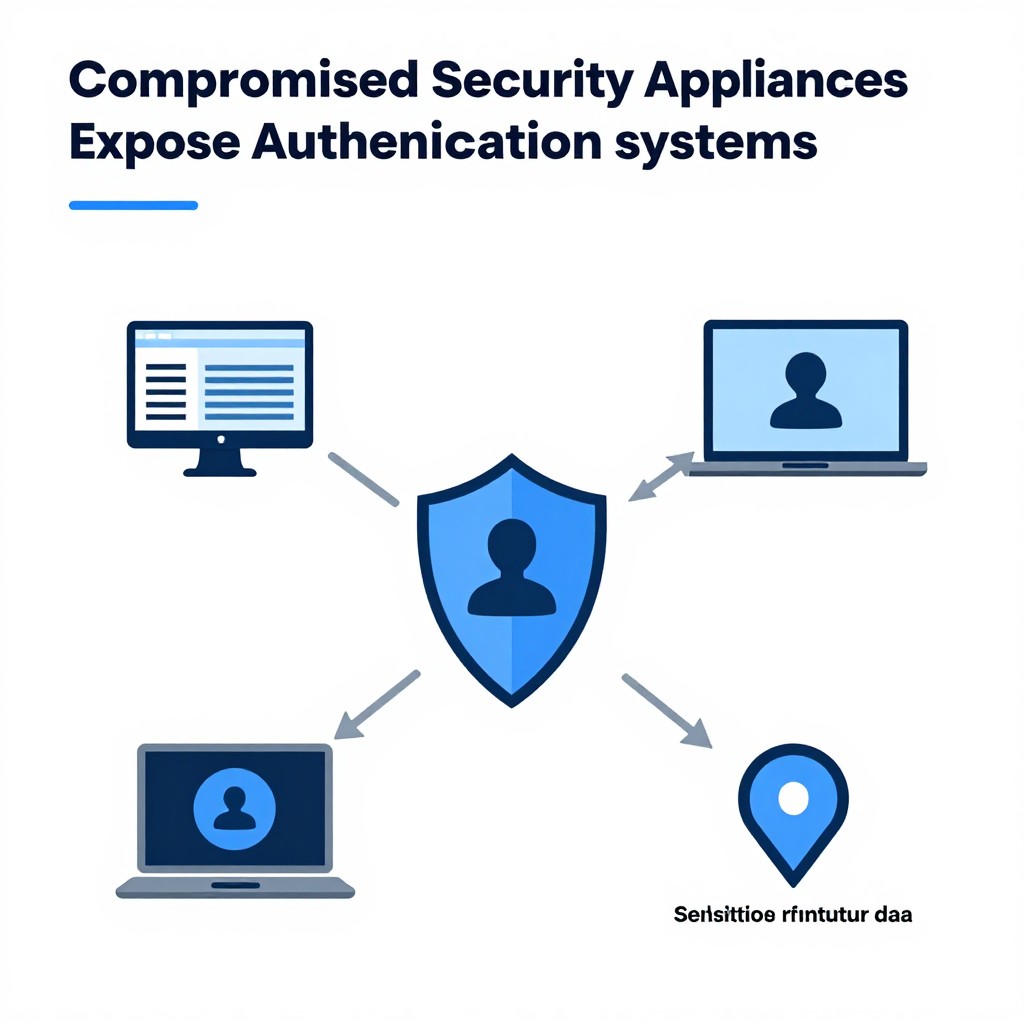
Rootkit no F5 Big-ip e falhas no cisco Fmc elevam alerta sobre appliances de segurança
Appliances de segurança sob ataque: rootkit no F5 BIG-IP e falhas no Cisco FMC aumentam o alerta Equipamentos criados para proteger redes, aplicações e acessos passaram a ocupar um lugar cada vez mais importante na superfície de ataque. Incidentes envolvendo o F5 BIG-IP APM e o Cisco Secure Firewall Management Center mostram que o comprometimento…
-
Zero trust para llms: como proteger agentes de Ia generativa sem confiança implícita
Zero Trust para LLMs: por que a IA generativa precisa operar sem confiança implícita Os modelos de linguagem deixaram de funcionar apenas como interfaces de perguntas e respostas. Hoje, eles podem consultar documentos internos, acessar bancos de dados, chamar APIs, interagir com sistemas corporativos e executar tarefas em nome dos usuários. Essa evolução aumenta a…
-
Anpd em nova fase: como preparar a empresa para fiscalização, Ia e Lgpd
ANPD entra em nova fase: como preparar a empresa para fiscalização, IA, biometria e direitos dos titulares O segundo semestre de 2026 marca uma mudança importante na atuação da Autoridade Nacional de Proteção de Dados (ANPD). A instituição não está apenas elaborando normas: também intensifica ações de fiscalização, acompanha temas considerados prioritários e começa a…
-
Cve-2025-25249 é explorada em fortigate para roubo de credenciais e invasão de redes
Falha crítica em firewalls FortiGate é explorada ativamente para roubo de credenciais Uma vulnerabilidade crítica no FortiOS, sistema operacional utilizado em firewalls e dispositivos de rede da Fortinet, está sendo explorada em ataques reais contra empresas de diferentes países. Identificada como CVE-2025-25249, a falha permite que invasores não autenticados executem códigos e comandos arbitrários diretamente…