Categoria: Mentoria em Futebol
-
Falha crítica no lmcache pode permitir execução remota de código em servidores de Ia
LMCache: falha crítica pode permitir execução remota de código em servidores de IA Uma vulnerabilidade crítica no LMCache pode abrir caminho para que um invasor execute código em servidores usados por plataformas de inteligência artificial. Identificada como CVE-2026-105192, a falha foi divulgada em 7 de outubro de 2026 e recebeu nota 9,8 de 10 no…
-
Falha crítica no citrix netscaler via Saml pode permitir execução de código e indisponibilidade
Citrix NetScaler: falha crítica em SAML pode permitir execução de código e indisponibilidade A Citrix divulgou em 8 de outubro de 2026 um alerta sobre a CVE-2026-107406, vulnerabilidade crítica que afeta determinados equipamentos NetScaler ADC e NetScaler Gateway. A falha está relacionada à autenticação SAML e pode, em condições específicas, permitir execução remota de código…
-
Fortibleed: invasores bloqueiam administradores e mantêm acesso a firewalls fortinet
FortiBleed: invasores bloqueiam administradores e mantêm acesso a firewalls Fortinet Empresas afetadas pela campanha FortiBleed relatam que perderam o controle administrativo de seus próprios firewalls. Após acessar equipamentos Fortinet FortiGate, criminosos alteraram senhas e, em alguns casos, apagaram contas legítimas. O dispositivo pode continuar encaminhando o tráfego da rede, mas a equipe responsável deixa de…
-
Carros conectados compartilham dados com terceiros e levantam debate sobre privacidade
Carros conectados ampliam o debate sobre privacidade e revelam compartilhamento de dados com terceiros Automóveis modernos já não servem apenas para transportar pessoas. Sensores, GPS, conexão celular, Wi-Fi, sistemas multimídia e aplicativos transformaram esses veículos em plataformas digitais capazes de coletar e transmitir informações durante o uso. Essa evolução oferece recursos úteis, como navegação, diagnóstico…
-
Ataque à fakturownia expõe riscos de tokens e dados em plataformas de faturamento
Ataque à Fakturownia revela riscos de tokens e dados em plataformas de faturamento A invasão da Fakturownia, plataforma polonesa de faturamento usada por mais de 600 mil empresas, expôs um risco que vai além do acesso a cadastros e documentos financeiros. Credenciais técnicas, como tokens de autenticação e chaves de integração, também podem abrir caminho…
-
Trump anuncia acordo voluntário de autorregulação da inteligência artificial
Trump anuncia acordo voluntário para autorregulação da inteligência artificial Donald Trump anunciou que assinou um pacto de autorregulação da inteligência artificial com dirigentes de grandes empresas de tecnologia. Apresentado durante uma reunião na Casa Branca, o acordo estabelece compromissos internos para que as companhias avaliem e acompanhem os riscos associados ao desenvolvimento de sistemas de…
-
Recuperação de Ia: apenas 45% das empresas brasileiras têm planos abrangentes
Recuperação de IA: apenas 45% das empresas brasileiras pesquisadas têm planos abrangentes A inteligência artificial já faz parte da rotina de grandes empresas, mas a capacidade de recuperar esses sistemas após um incidente ainda não acompanha sua adoção. No recorte brasileiro do quinto Relatório Global de Resiliência Cibernética da Cohesity, somente 45% das organizações consultadas…
-
Visibilidade de identidade em 2026: por que saber quem pode acessar já não basta
Visibilidade de identidade em 2026: por que saber quem pode acessar já não é suficiente Em ambientes híbridos, multicloud e cada vez mais automatizados, manter uma lista de contas já não oferece uma visão confiável da segurança. As empresas precisam identificar todas as suas identidades – de pessoas, aplicações e máquinas -, entender os privilégios…
-
Ia acelera a descoberta de vulnerabilidades, mas a remediação vira o novo gargalo de segurança
IA acelera a descoberta de vulnerabilidades e transforma a remediação no novo gargalo A inteligência artificial está ampliando a capacidade de identificar falhas de segurança. Mas encontrar mais vulnerabilidades não significa, por si só, reduzir o risco: se a correção não acompanhar o ritmo das descobertas, a organização apenas troca um problema por outro. O…
-
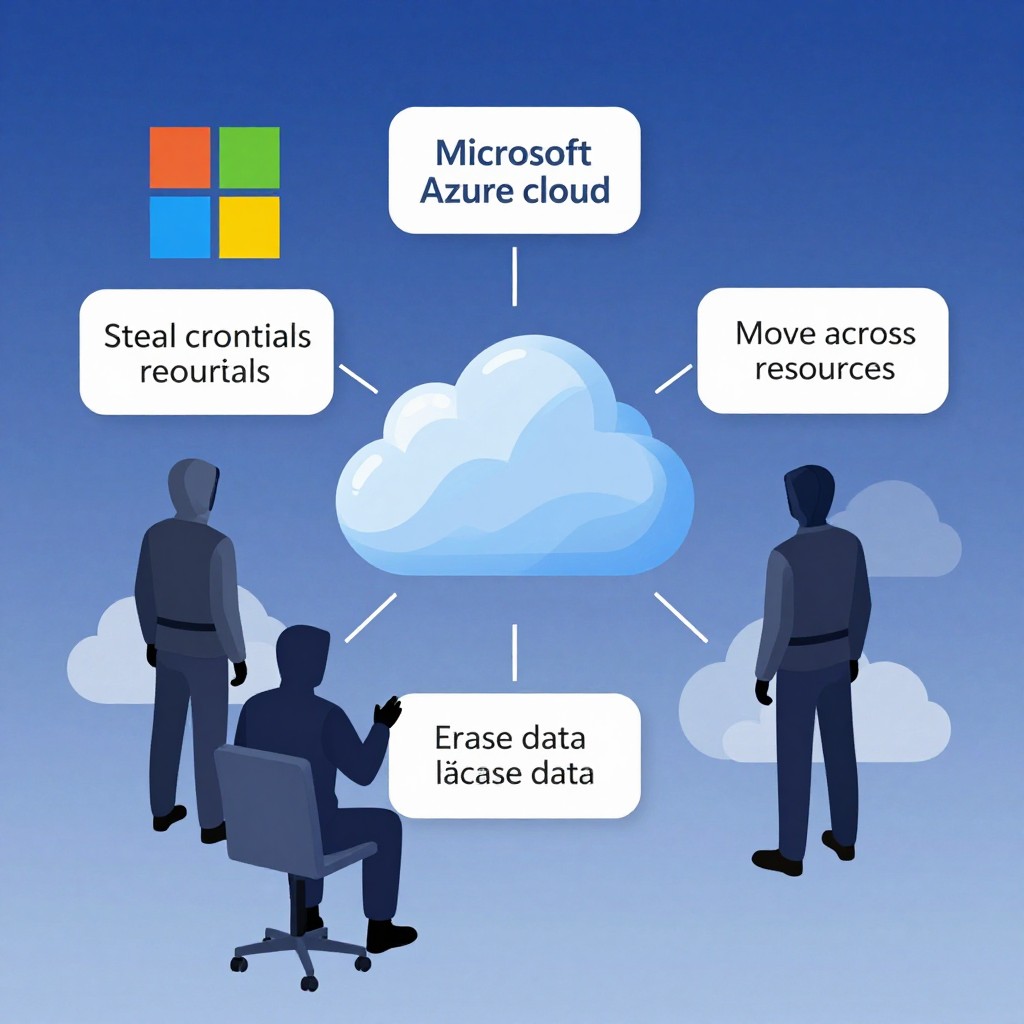
Jadepuffer usa agentes de Ia para atacar o azure e apagar recursos
JadePuffer usa agentes de IA para atacar o Azure e apagar recursos O grupo de ransomware JadePuffer está usando agentes de inteligência artificial para automatizar ataques contra ambientes Microsoft Azure. A operação pode percorrer diferentes etapas – desde o reconhecimento da infraestrutura até o roubo de credenciais, a movimentação entre recursos e a exclusão de…