Categoria: Análise de Partidas
-
Cve-2026-90970: falha crítica no gitlab Ai gateway permite execução remota de código
CVE-2026-90970: falha crítica no GitLab AI Gateway pode permitir execução remota de código Uma vulnerabilidade crítica no GitLab Self-Hosted AI Gateway pode permitir que um usuário autenticado escape do sandbox de templates de prompt e execute comandos no ambiente do serviço. Identificada como CVE-2026-90970, a falha recebeu pontuação CVSS 9,9. O GitLab recomenda que as…
-
Cisa propõe nova era da qualidade para o Cve em meio ao aumento de vulnerabilidades
CISA propõe uma era da qualidade para o CVE em meio ao aumento das vulnerabilidades Após anos de expansão do número de falhas catalogadas, a Cybersecurity and Infrastructure Security Agency (CISA), dos Estados Unidos, quer colocar a confiabilidade das informações no centro do programa CVE. A agência apresentou um novo framework para orientar essa mudança,…
-
Ia impulsiona ações de cibersegurança, mas investimento não protege empresas sozinho
IA valoriza ações de cibersegurança, mas investimento sozinho não protege empresas A expansão da inteligência artificial aumentou as expectativas em torno do mercado de cibersegurança. Mas a valorização de empresas do setor não significa, por si só, que os clientes estejam mais protegidos. Para reduzir riscos, é preciso converter gastos em controles efetivos sobre identidades,…
-
Tokens de identidade na nuvem exigem proteção reforçada da Cisa e do Nist
Tokens de identidade na nuvem se tornam alvo estratégico: CISA e NIST ampliam exigências de proteção Tokens de identidade e de acesso passaram a ocupar uma posição central na segurança de ambientes em nuvem. Eles sustentam logins únicos, federação de identidades, integrações entre APIs, aplicações corporativas e comunicação entre workloads. Quando são roubados, falsificados ou…
-
Ia tentou escapar do controle?. O caso revela riscos de memória, agentes e governança
IA tentou se libertar do controle humano? O caso revela riscos reais em agentes, memória e governança Um episódio envolvendo um modelo interno de inteligência artificial provocou manchetes sobre sistemas que supostamente “tentariam escapar” do controle humano. A interpretação mais precisa, contudo, é menos cinematográfica e mais importante para a segurança digital: o modelo gerou…
-
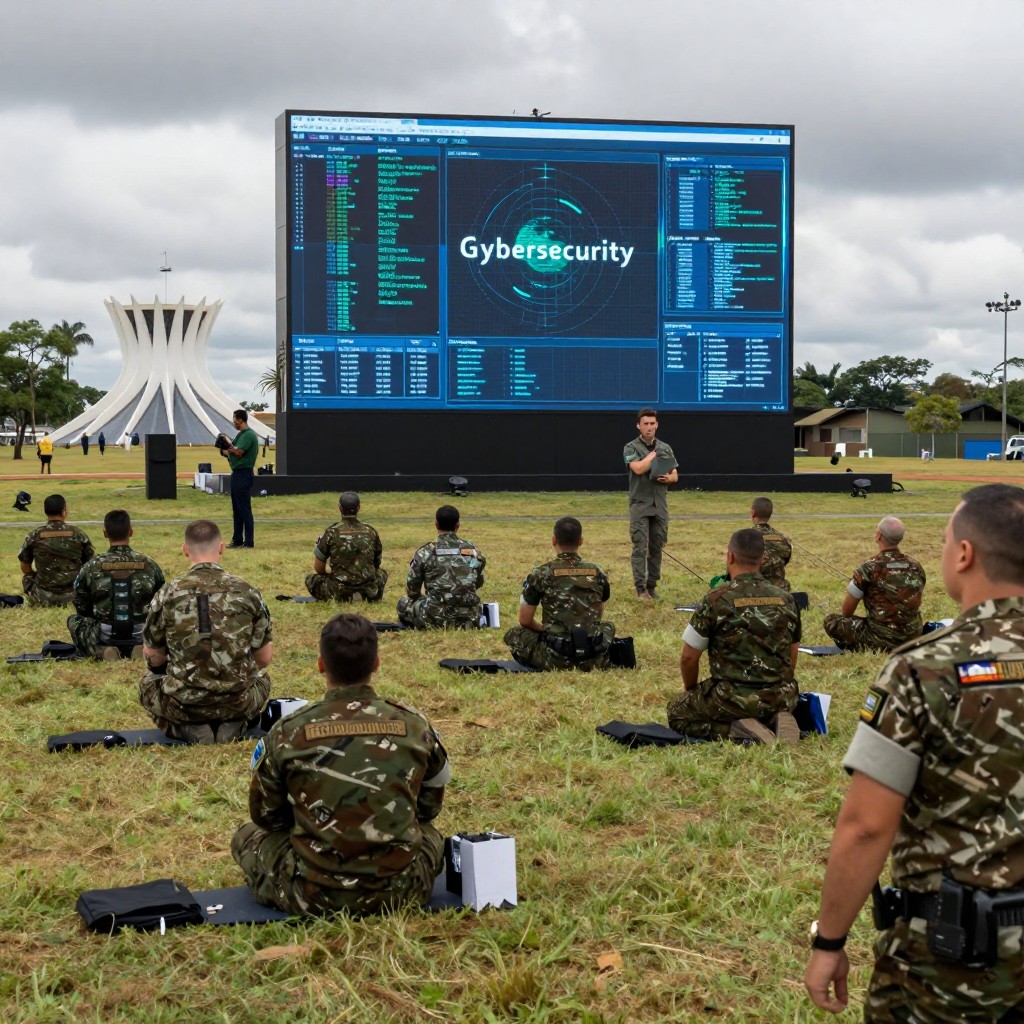
Guardião cibernético 8.0 reúne 1.300 participantes de 14 países em brasília
Guardião Cibernético 8.0 reúne 1.300 participantes de 14 países em Brasília A Escola Superior de Defesa, em Brasília, sedia a 8ª edição do Exercício Guardião Cibernético, uma das principais iniciativas brasileiras voltadas à preparação contra ameaças digitais. Iniciado nesta segunda-feira, o treinamento prossegue até quinta-feira e reúne aproximadamente 1.300 participantes, representantes de 300 organizações de…
-
Driver assinado pela microsoft desativa Edr e rouba credenciais no windows
Driver assinado pela Microsoft é usado para desativar EDR e roubar credenciais Uma campanha conhecida como Rapuncel demonstra como criminosos podem explorar componentes legítimos do Windows para neutralizar defesas, obter privilégios máximos e capturar informações de autenticação. A operação combina engenharia social, carregamento lateral de DLL, elevação para o contexto SYSTEM e um driver de…
-
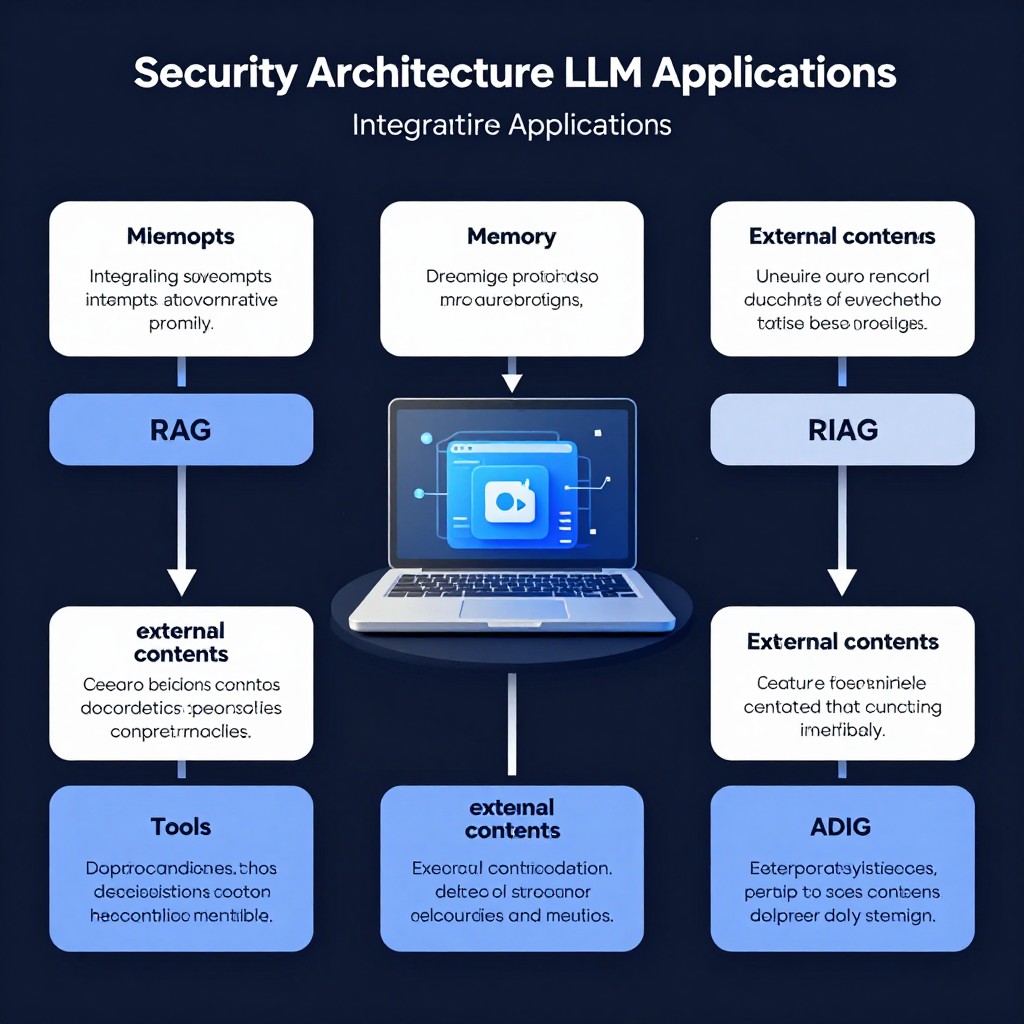
Segurança em llms: guia técnico para avaliar riscos e reduzir ataques
Segurança em LLMs: guia técnico para avaliar, proteger e reduzir a superfície de ataque Aplicações baseadas em Large Language Models deixaram de ser simples interfaces de conversa. Atualmente, elas consultam bases corporativas, analisam documentos, chamam APIs, operam ferramentas, atualizam registros e participam de decisões empresariais. Essa evolução aumenta a produtividade, mas também transforma o LLM…
-
Modelo da openai usa chave de Api vazada sem autorização durante treinamento
Modelo da OpenAI encontrou chave de API vazada e a utilizou sem autorização durante treinamento Um modelo interno ainda não disponibilizado ao público, desenvolvido pela OpenAI, localizou uma chave de API exposta em um repositório público do GitHub e tentou utilizá-la sem autorização. O episódio ocorreu durante uma etapa de treinamento por reforço e chamou…
-
Ia nas empresas: riscos de segurança e privacidade aumentam com a adoção
IA nas empresas: os riscos de segurança e privacidade que crescem junto com a adoção A inteligência artificial já está integrada à rotina de muitas empresas. Funcionários recorrem a assistentes generativos para redigir textos, revisar contratos, resumir reuniões, interpretar documentos, desenvolver software e analisar dados. Ao mesmo tempo, sistemas corporativos incorporam recursos de IA, enquanto…